Four Google DeepMind AI agents defeated Minecraft's Ender Dragon after 27 hours and 605 deaths, revealing both the promise and limitations of autonomous AI.
J'sais pas si vous avez suivi,
mais dès janvier 2027
, ce gros nul de Gmail ne saura plus aller chercher le courrier de vos autres boîtes via POP3, et encore moins vous laisser envoyer des mails depuis leurs adresses. De mon point de vue, c'est une sacrée régression...
Alors j'ai cherché une solution pour amortir le choc et je suis tombé sur
plMail
, un client mail que vous hébergez vous-même sur votre propre serveur / NAS qui n'est pas un serveur de messagerie (puisqu'il ne reçoit rien et n'héberge pas votre domaine) mais un formidable outil qui se connecte à vos boîtes existantes (IMAP, Gmail, Outlook), les synchronise dans une base PostgreSQL chez vous et vous affiche vos emails dans une seule et même boîte de réception, avec une recherche unifiée et la possibilité de mettre des tags...etc.
C'est vachement plus sympa que de se config je ne sais combien de boîtes dans Apple Mail ou Thunderbird et le moteur de recherche est assez puissant avec également la possibilité de faire des filtres, des alias ainsi qu'un agenda synchronisé avec Google, Microsoft et CalDAV.
Il y a aussi un modèle de langage (inactif de base) permettant de résumer un fil ou de chercher un truc en fonction de son sens.
Ce modèle, c'est à vous de le fournir, en indiquant à plMail l'adresse d'un Ollama qui tourne sur votre réseau ou de n'importe quel service compatible OpenAI. Et en plus du résumé et de la recherche par le sens, il sait rédiger des brouillons de réponse et trier votre courrier dans des onglets, chacune de ces quatre fonctions s'activant séparément.
Côté pièces jointes, plMail sait aussi aller chercher un fichier ou en ranger un dans Nextcloud, Immich, Paperless-ngx, Google Drive, Google Photos, OneDrive ou Dropbox. Et pour sécuriser l'accès, vous avez la double authentification, et la connexion via Authentik, Keycloak ou n'importe quel fournisseur OpenID Connect. Et l'interface est traduite en français.
Maintenant, pour brancher Gmail, il faut d'abord enregistrer une application OAuth dans la console Google Cloud, ce qui n'est pas forcément super simple pour tout le monde (tout est cependant très bien expliqué dans le doc). Par contre, un compte IMAP classique, lui, s'ajoute très rapidement dans le menu Settings > Mail accounts.
Après niveau mobile, c'est pas encore ça puisque même s'il y a bien une appli iPhone / Android, faudra compiler celle pour iPhone vous-même (
l'APK Android
, lui, est fourni). De plus, côté serveur, marquer un message lu dans plMail le marque lu sur le serveur sans que l'inverse ne soit possible. Donc vaut mieux ne lire vos boîtes QUE dans plMail. Hé oui c'est un projet encore un peu jeune, c'est vrai.
En attendant mieux, sachez que plMail parle JMAP, donc un client mail compatible peut s'y brancher avec un mot de passe d'application généré dans Settings > App passwords. Et c'est aussi une PWA, ce qui permet à votre navigateur de l'installer comme une appli et de vous notifier des nouveaux mails même quand l'onglet est fermé, à condition d'avoir généré les clés VAPID du serveur (la doc explique comment).
Vous ouvrez ensuite le localhost ou votre NAS en https, vous créez votre compte et vous acceptez une fois pour toutes l'avertissement du certificat auto-signé. Sur TrueNAS, sachez que l'appli est dans leur catalogue.
Après pour sauvegarder les datas de PlMail, conservez bien ces 2 choses séparément : D'un côté la base PostgreSQL et de l'autre, le fichier var/secrets/generated.env, qui contient la clé des mots de passe de vos boîtes.
Get the key details on Google Fitbit Edge, including health tracking, Gemini coaching, battery life, US pricing, compatibility, and which version to buy.
Google's $180 Fitbit Edge replaces the Charge 6 with a larger screen, more workout modes, and a replaceable battery, but drops NFC. Is it worth upgrading?
Gemini Auto Browse can complete multi-step tasks in Chrome, but access is restricted. Learn how to enable it, what it can do, and how to manage permissions and limits.
Vous avez envie de voir à quoi ressemble Googlebook OS, mais pas du tout envie de dégainer +1000 balles pour un ordi bridé ? Ça tombe bien, un développeur a codé
gbos-vm
, un outil open source sous licence MIT qui lance sur un Mac Apple Silicon l'image de recovery de Google (conçu à l'origine pour le Dell Googlebook), dans une machine virtuelle boostée par le GPU.
Ce n'est donc pas un Android générique habillé en Googlebook mais un script qui télécharge l'image officielle (la build 16471258, ARM64, Android 17), en vérifiant l'empreinte, puis la fait démarrer sous QEMU avec Vulkan traduit vers Metal. Et rien de chez Google n'est redistribué dans le dépôt (pas de Playstore de base donc...).
Côté Mac, il vous faut donc un Mac avec archi Silicon, Homebrew, les outils en ligne de commande de Xcode, un JDK et le SDK Android (plateforme API 34 minimum) avec son NDK. Et comptez 16 Go de RAM en pratique car la VM en squatte 4 mais les compilations successives en auront besoin d'un peu plus. Et le script installera de lui-même tout ce qui vous manquera côté Homebrew, sans jamais vous demander un accès via sudo. Comptez environ 9 Go pour le download de tout ça et minimum 60 Go de libre pour la VM.
Ensuite, vous ouvrez l'application construite (dispo dans work/host/Googlebook VM.app), dont la mission est de lancer la VM et de l'éteindre proprement quand vous la quittez.
Le premier boot prendra environ 45 secondes sur un MacBook M5 et si un sélecteur d'utilisateur s'affiche, cliquez juste sur "User" et y'a pas de mot de passe. Notez que la souris est capturée par défaut, et que le raccourci ⌃⌥ la libèrera.
Voilà, c'est pas encore parfait car le bluetooth peut crasher, on est limité à 60 images par seconde max et que les échanges entre la VM et l'hôte (le mac) sont un peu instables mais j'imagine que tout ceci se bonifiera avec le temps...
Hackers obtained unauthorized HTTPS certificates for several Google domains and hijacked domains in the country-code top-level domains (ccTLDs) for Ghana, American Samoa, and Sierra Leone after compromising third-party operators and modifying authoritative DNS records. [...]
J'sais pas si vous avez vu, mais Google vient de mettre en ligne une
page d'aide
qui explique comment déverrouiller le bootloader d'un Googlebook ! Je pensais pas écrire ça un jour. Les Googlebook, ce sont des portables mi-Android mi-ChromeOS qui sont commercialisé en France depuis hier, pour la modique somme de 1 099 euros.
Perso, je ne vois toujours pas l'intérêt d'acheter ce truc...
Je vois vraiment ça comme un PC bridé, ou un Android avec un gros clavier et je pense que c'est bien se compliquer la vie que d'acheter ce truc plutôt que de prendre un vrai PC ou un petit Macbook. Sauf, évidemment, si on est une personne qui n'a pas envie de s'emmerder la vie à apprendre quoique ce soit de nouveau, et qu'on veut juste aller sur le site de La Poste consulter le prix des timbres, ou faire un Mappy pour savoir comment se rendre au bureau de vote le plus proche.
Mais grâce à cette "possibilité" de déverrouillage, John Wu, le créateur de
Magisk
, a annoncé travailler sur une version de Magisk pour ces machines.
Pour déverrouiller le Googlebook, vous devez donc activer le déverrouillage OEM dans les options pour développeurs, vous passez ensuite en mode récupération avec Échap + F2 puis le bouton d'alimentation, et l'option "Unlock bootloader" se trouvera dans les options avancées. Google précise également que ça efface toutes les données, que ça désactive la sécurité de l'appareil, que les modifications ne sont pas supportées et que la garantie peut y passer.
Et côté root,
Wu
a posté dans la nuit du 4 au 5 octobre "Magisk on Googlebook", en promettant du code et des instructions dans les jours suivants.
Son profil indique d'ailleurs qu'il bosse sur Android chez Google, et il voit dans le Googlebook la plateforme idéale pour bidouiller ! En effet, sur un téléphone rooté, les applis bancaires et de paiement cassent, alors qu'ici vous pouvez y accédez depuis le navigateur, comme sur n'importe quel portable.
Le blocage, selon lui, vient du mode utilisateur du système. Googlebook OS fait tourner Android en Headless System User Mode, c'est-à-dire que l'utilisateur 0 reste en arrière-plan et que vous travaillez sur un compte secondaire, alors que Magisk part du principe qu'il n'y a qu'un utilisateur principal. Le support de ce mode a été fusionné dans la branche principale du dépôt dans la nuit du 5 au 6 octobre, par contre, aucun commit ne cite pour le moment le Googlebook.
Reste que rien n'est livré officiellement encore... La dernière version stable de Magisk, la 30.7, date de février et donc aucune version stable ne contient ce code. Sans oublier que pour flasher la machine, Wu explique que le fastboot par USB ne marche pas sans câbles spécialisés. Cependant, il dit avoir trouvé une solution, sans la détailler.
Donc voilà... aujourd'hui, le root d'un Googlebook n'a aucune méthode publique, et le déverrouiller maintenant en suivant la technique de Google, revient à couper la sécurité de la machine sans rien pouvoir en faire de plus côté root. Donc autant attendre les instructions de Wu pour Magisk qui devraient arriver dans les jours qui viennent.
Google has now suspended submissions to its Open Source Software Vulnerability Rewards Program (OSS VRP) after being flooded by AI-generated reports. [...]
Google's Gemini could soon access any file on your macOS device, open apps, browse the web, and perform actions without asking for permission every time. [...]
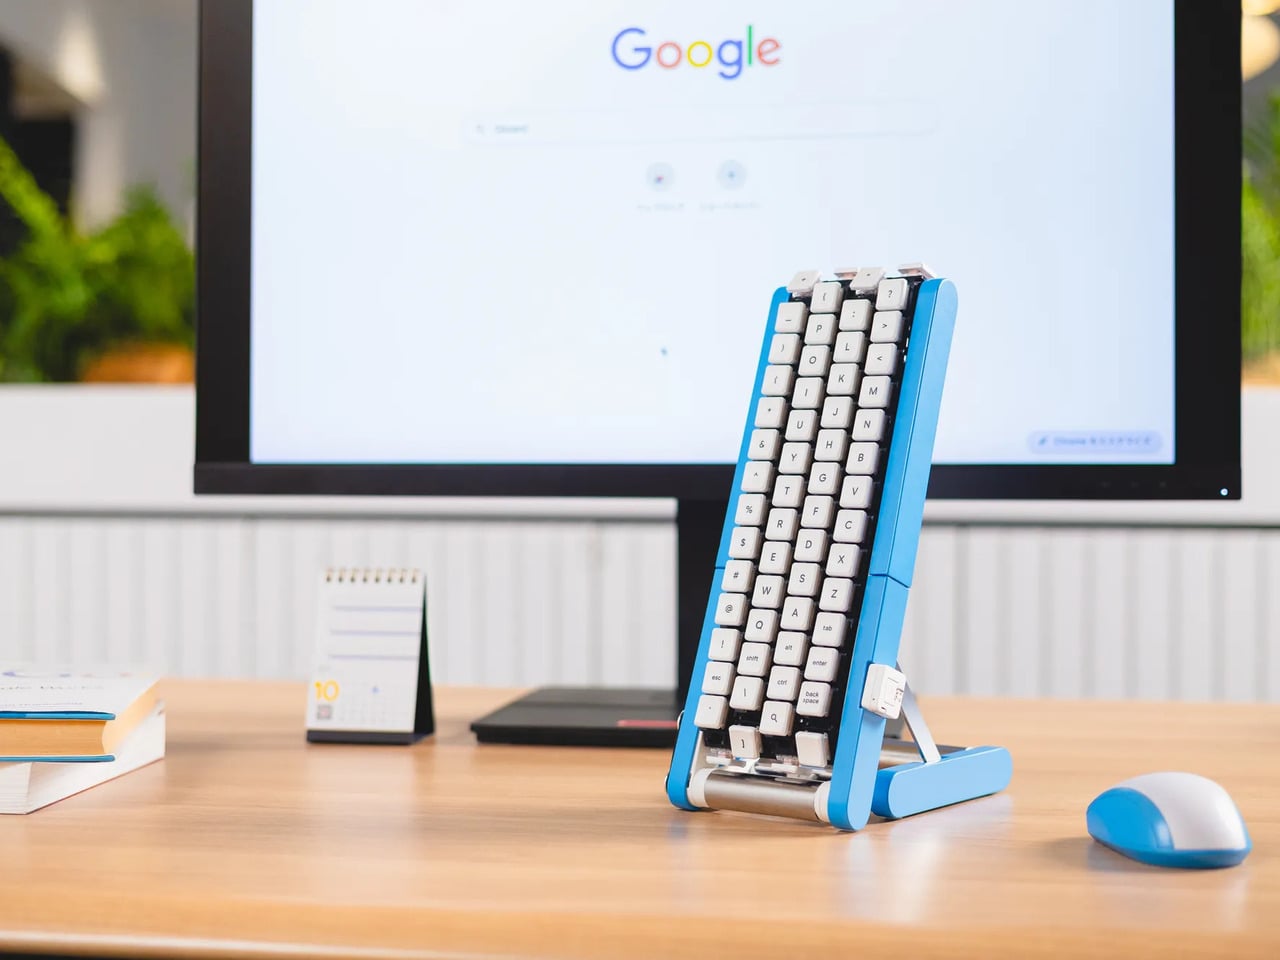
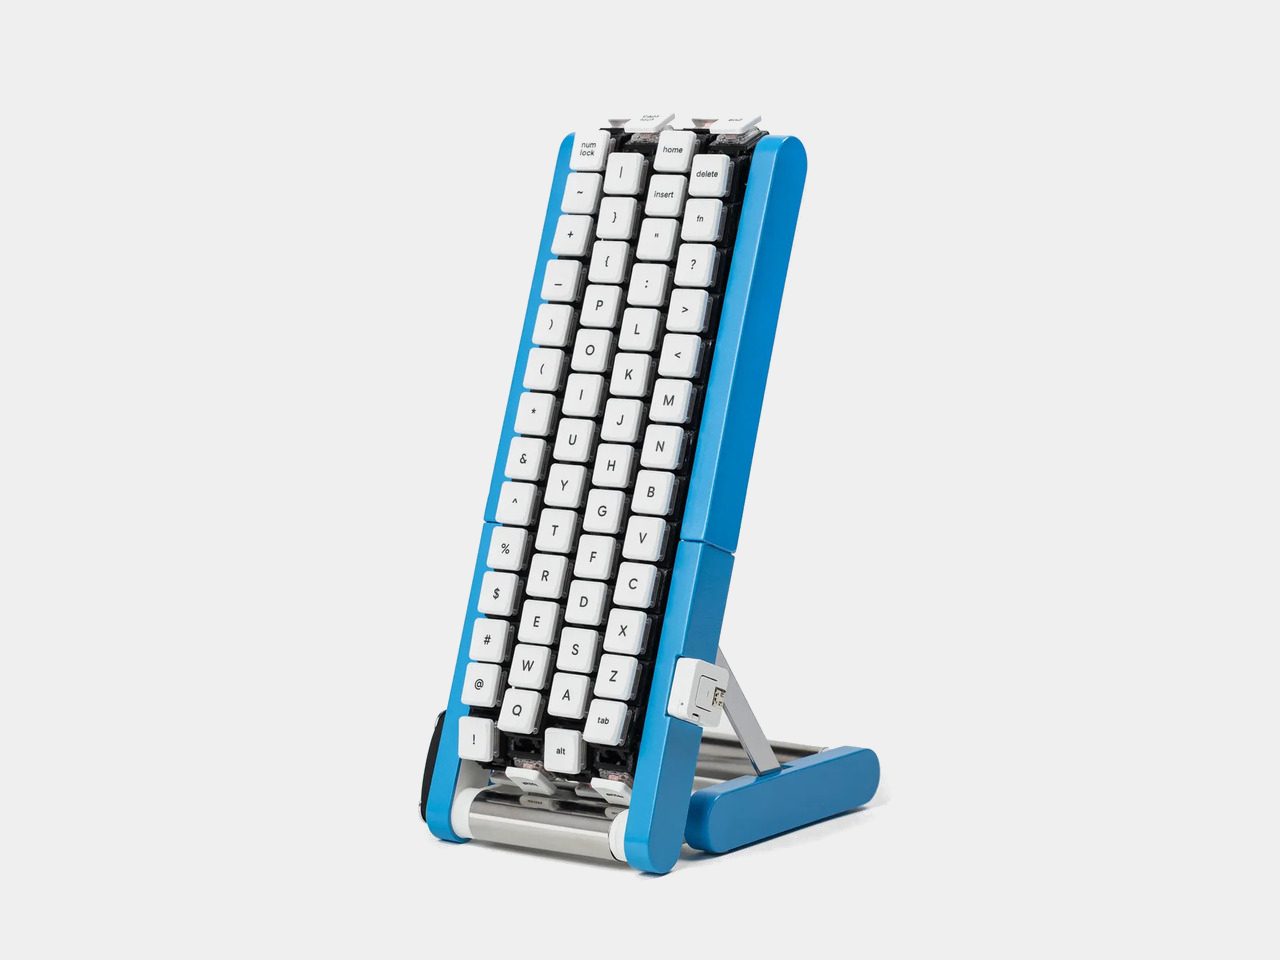
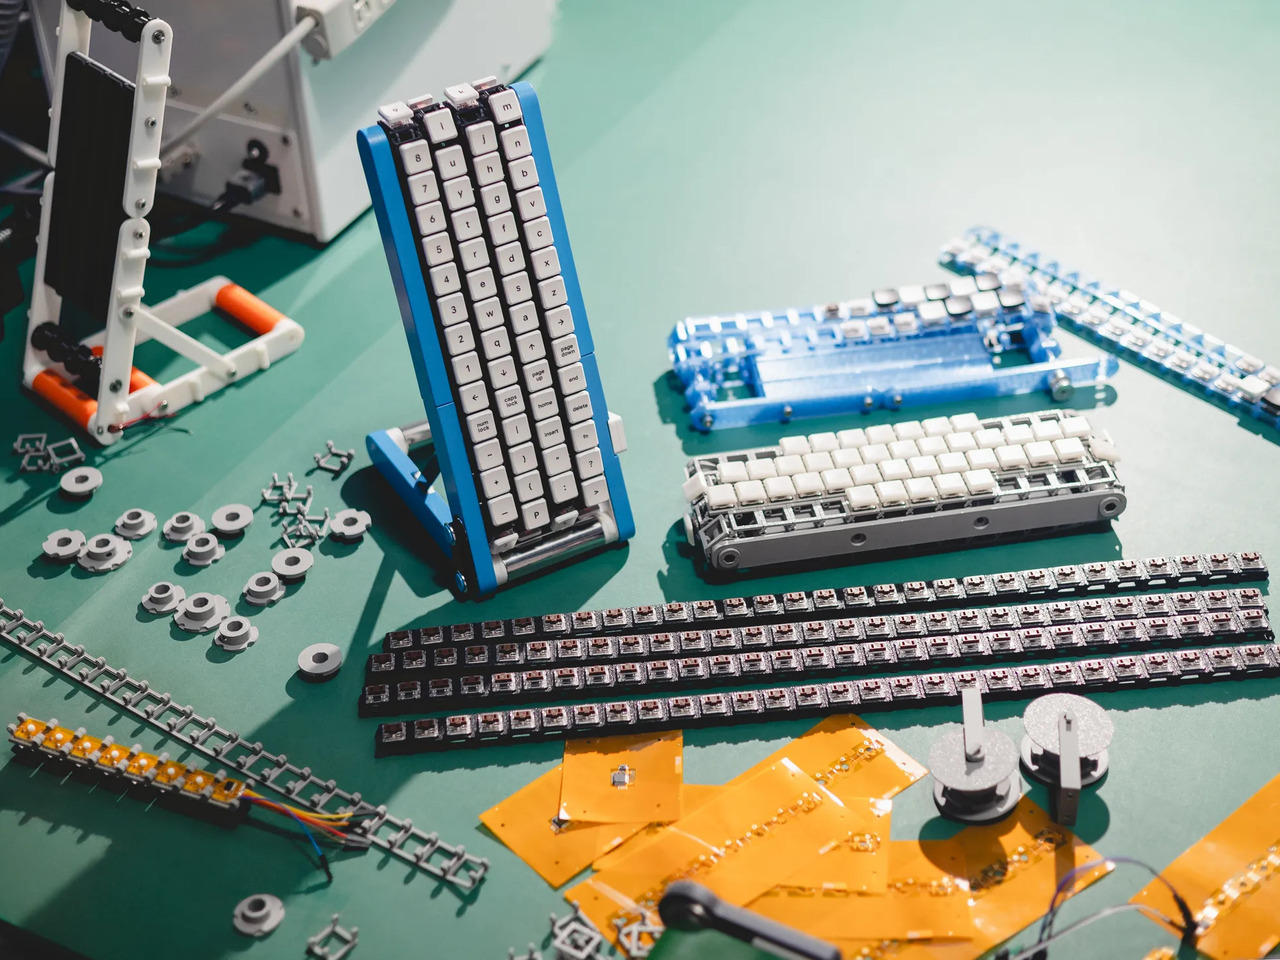
Typing with one hand usually means stretching a finger across a keyboard while the other hand holds a drink or works a mouse. Google’s Gboard team has a wonderfully impractical fix: put the keys on a conveyor belt and let them come to you. Its Rotating Keyboard stands upright on a desk, asking your finger to stay put while the letters keep moving.
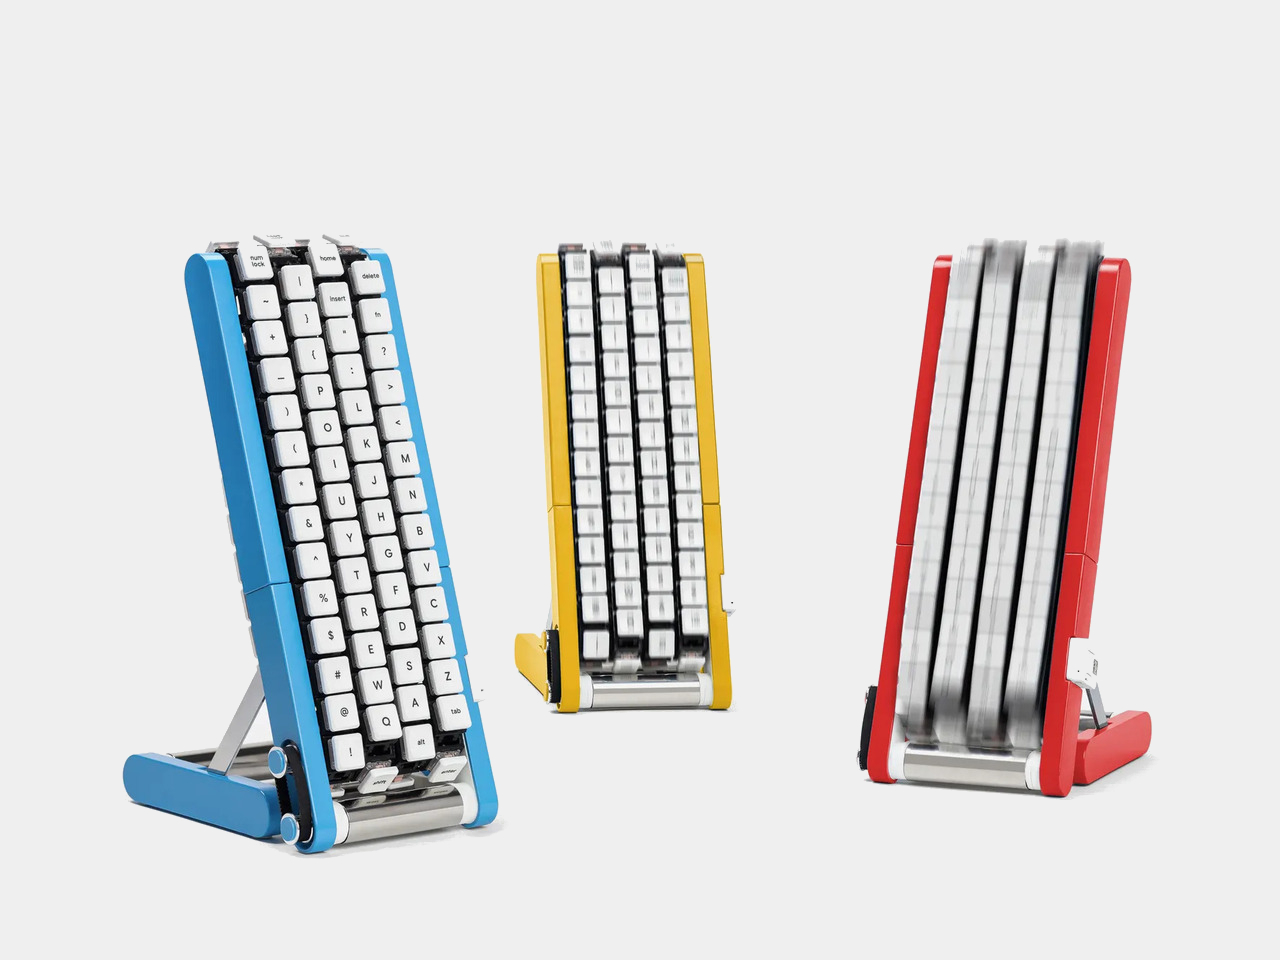
Regular keyboards assume your hands will travel between stationary keys, a reasonable arrangement that has survived decades of typing. Google reverses that relationship by mounting rows of keycaps on loops that travel around rollers. The tall blue frame and angled stand make the moving assembly feel closer to a miniature factory machine than a computer peripheral, which is probably part of the joke.
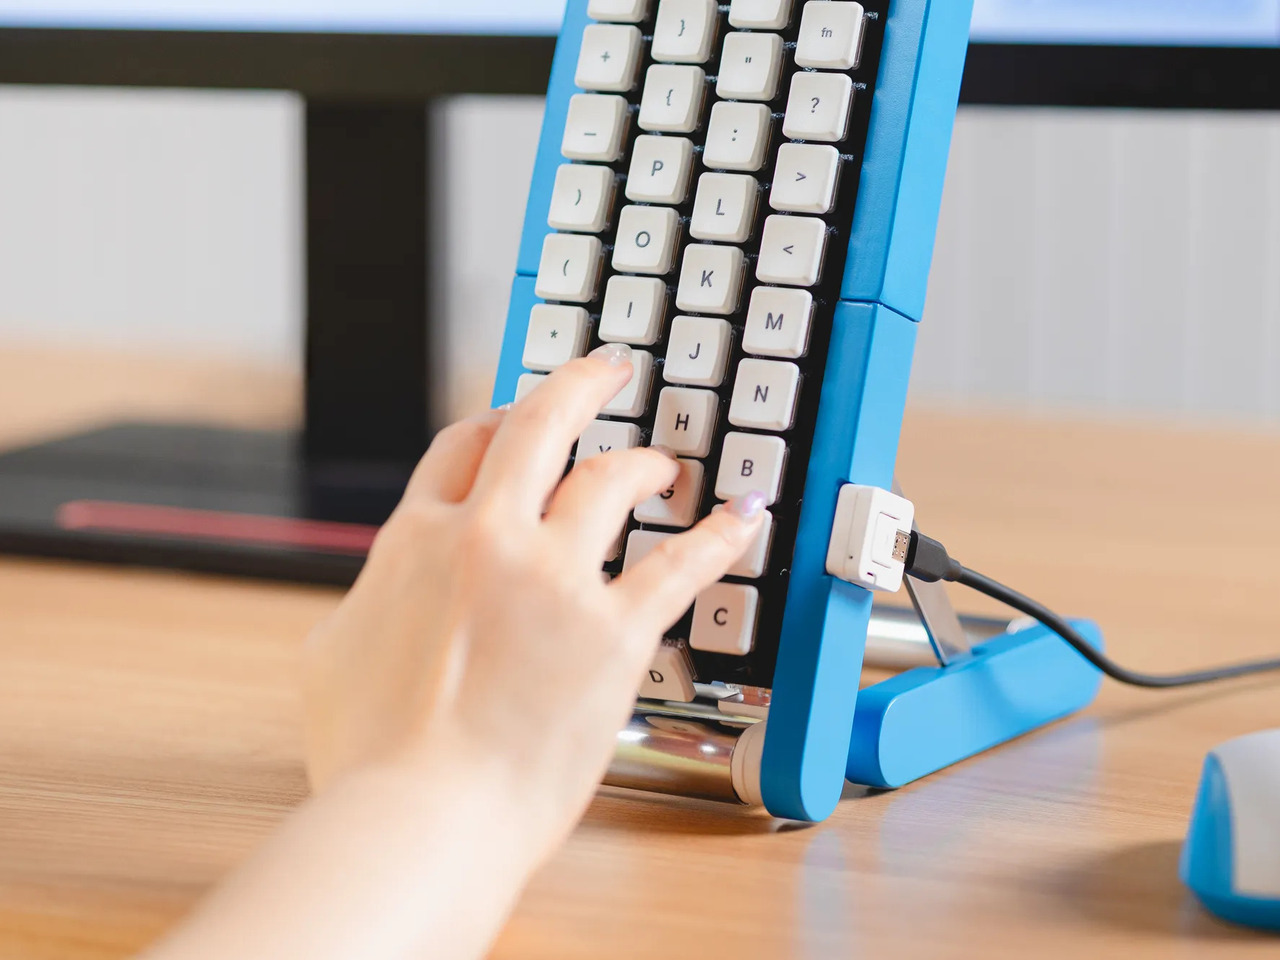
Instead of looking down for a letter, you watch for the right key to arrive and press it as it passes. Google says each belt carries 29 keys and can input both uppercase and lowercase letters. That might let one hand stay near the same spot, though it also turns typing into a timing exercise, especially when the next letter takes its time coming around.
Imagine answering an email with a cup of tea in your free hand. On a conventional keyboard, you’d either put the cup down or hunt for letters one finger at a time. Here, the moving keys do the traveling while you wait at the front of the machine. Google also suggests using your free hand on a mouse, which sounds suspiciously like extra work.
There’s an oddly earnest design lesson underneath the silliness. Questions about ergonomics often begin with who a familiar object was made for, and Google has taken that thought to a ridiculous extreme. The upright arrangement might use less horizontal desk space than a full keyboard, but it trades that footprint for height, moving parts, and the need to watch every passing key.
Google plays along with its own premise, floating ideas for faster movement, longer belts with more characters, shorter versions for phones, and different colors. None of those variations is a promised product. Even the keyboard itself isn’t headed for stores; the team has released open-source plans for a similar device instead. That keeps the joke open to anyone curious enough to build one.
The date is part of the gag, too. Google chose October 1 as a nod to the familiar 101-key keyboard, rather than waiting for April Fools’ Day. It’s the team’s 15th keyboard proposal, continuing a habit of treating ordinary typing as a problem that needs an absurdly elaborate solution. A conveyor belt is hardly the first thing most people would try.
You’re unlikely to write a novel by chasing letters around this contraption, and that isn’t really the point. Google has built a physical answer to a question no keyboard maker was asking: what if the keys did all the moving? It’s a ridiculous way to type an email, but an effective way to notice how much we expect our fingers to do.
Voici une bonne nouvelle du côté de Chrome puisque ce dernier a commencé à enfermer la clé qui signe votre session dans la puce de sécurité de votre machine, c'est-à-dire le TPM sous Windows, ou la Secure Enclave sous macOS. Le serveur envoie un défi, le navigateur le signe, et la clé privée ne sort jamais du silicium. Ainsi, un cookie de session recopié ailleurs ne suffit donc plus à entrer dans votre compte.
Ça s'appelle DBSC, pour device-bound session credentials et comme le résume Scott Helme, qui vient de déployer le protocole chez Report URI : "*L'attaquant peut voler le cookie, mais il ne peut pas répondre à un défi DBSC en le signant avec la clé privée, qui reste en sécurité sur votre appareil *".
Depuis que la double authentification et les passkeys se généralisent, voler un mot de passe ne rapporte plus grand-chose et c'est pour cela que les attaquants sont passés au cookie de session, un bout de texte qui prouve au site que vous êtes déjà bien connecté.
Ils le récupèrent avec un infostealer, ou avec une page de phishing qui relaie votre vraie connexion, comme le faisait la plateforme
Tycoon 2FA démantelée par Europol
. Ensuite ils collent le cookie dans leur navigateur et héritent de votre session. Et votre bonne vieille 2FA n'y change rien, puisqu'elle est déjà passée.
Donc ce DBSC c'est une bénédiction, surtout que côté utilisateur, il n'y a rien à activer.
Google a basculé ses propres comptes dessus fin mai, sur Chrome pour Windows, et il n'existe ni réglage administrateur ni réglage utilisateur pour le couper. Pour le reste du web, il faut évidemment que le site ait implémenté le protocole de son côté, et Chrome ne l'ouvre encore qu'à une partie des utilisateurs (dispo à partir de la version 147 sous Windows et 150 sous macOS).
Pour vérifier si c'est en place chez vous, ouvrez les outils de développement (F12) sur un site où vous êtes connecté, votre compte Google par exemple, onglet Application, et cherchez "device bound sessions". Si la ligne apparaît, c'est que c'est actif. Sinon, c'est que le site, votre version de Chrome ou votre machine ne suivent pas encore, et Chrome retombe alors sur la session classique sans rien casser.
Sur Firefox, en revanche, il ne faudra pas l'attendre car Mozilla a acté début août une
position officielle négative
sur le sujet. Les deux reproches que fait Mozilla c'est que DBSC laisse une fenêtre ouverte pendant laquelle un cookie volé reste utilisable, et que son flux de réauthentification est un protocole ad hoc qui ne colle pas à la gestion normale des cookies.
Mozilla craint aussi qu'on finisse par exiger des sites une attestation matérielle, ce qui limiterait le choix du matos... Google répond que rien de tel n'est prévu, et que faire signer chaque requête s'est révélé infaisable à grande échelle. Mais bon, cette position négative n'interdit pas une implémentation future... On verra bien. Apple, elle, n'a jamais tranché, mais a prévenu que DBSC risquait de compliquer la restauration d'un appareil depuis une sauvegarde.
Bref, aujourd'hui, ça se joue donc sur Chrome, et seulement là où le site a implémenté DBSC, mais je pense que ça s'étendra de plus en plus à l'avenir.
Aujourd'hui, je tiens à vous présenter cette extension navigateur qui colle le nom du propriétaire à côté des résultats Google dont le média est référencé, aussi bien dans la recherche Web que dans l'onglet Actualités. Ça s'appelle
"Qui possède ?"
et sa base de référence contient 584 médias français.
Une fois le propriétaire identifié, le badge reste affiché quand vous arrivez sur le site du média.
Au survol du badge, la chaîne de détention se déroule alors en entier, du média jusqu'au propriétaire final, avec la source de l'info. Les données viennent de l'open data d'Acrimed et du Monde diplomatique + les propres recherches de l'auteur de l'extension. Ensuite, les propriétaires sont répartis dans 7 catégories : milliardaire, famille ou propriétaire privé, groupe de presse, banque ou fonds, public, religieux, et indépendant.
Bien sûr, Korben.info est dedans, chez les indépendants, avec moi comme seul propriétaire ^^.
La base est embarquée dans l'extension, disponible sur Chrome, Firefox et Firefox Android et les permissions de celle-ci se limitent au stockage local, à 6 domaines Google et aux sites des médias référencés. Aucun serveur tiers n'est donc appelé et en plus c'est gratuit.
Et s'il manque un média, un bouton apparaîtra même dans les résultats pour le proposer. Bref, installez-la sur
Chrome
ou
Firefox
, et signalez les médias qui manquent.
Merci REDMAMBA l'auteur de l'extension pour le partage !
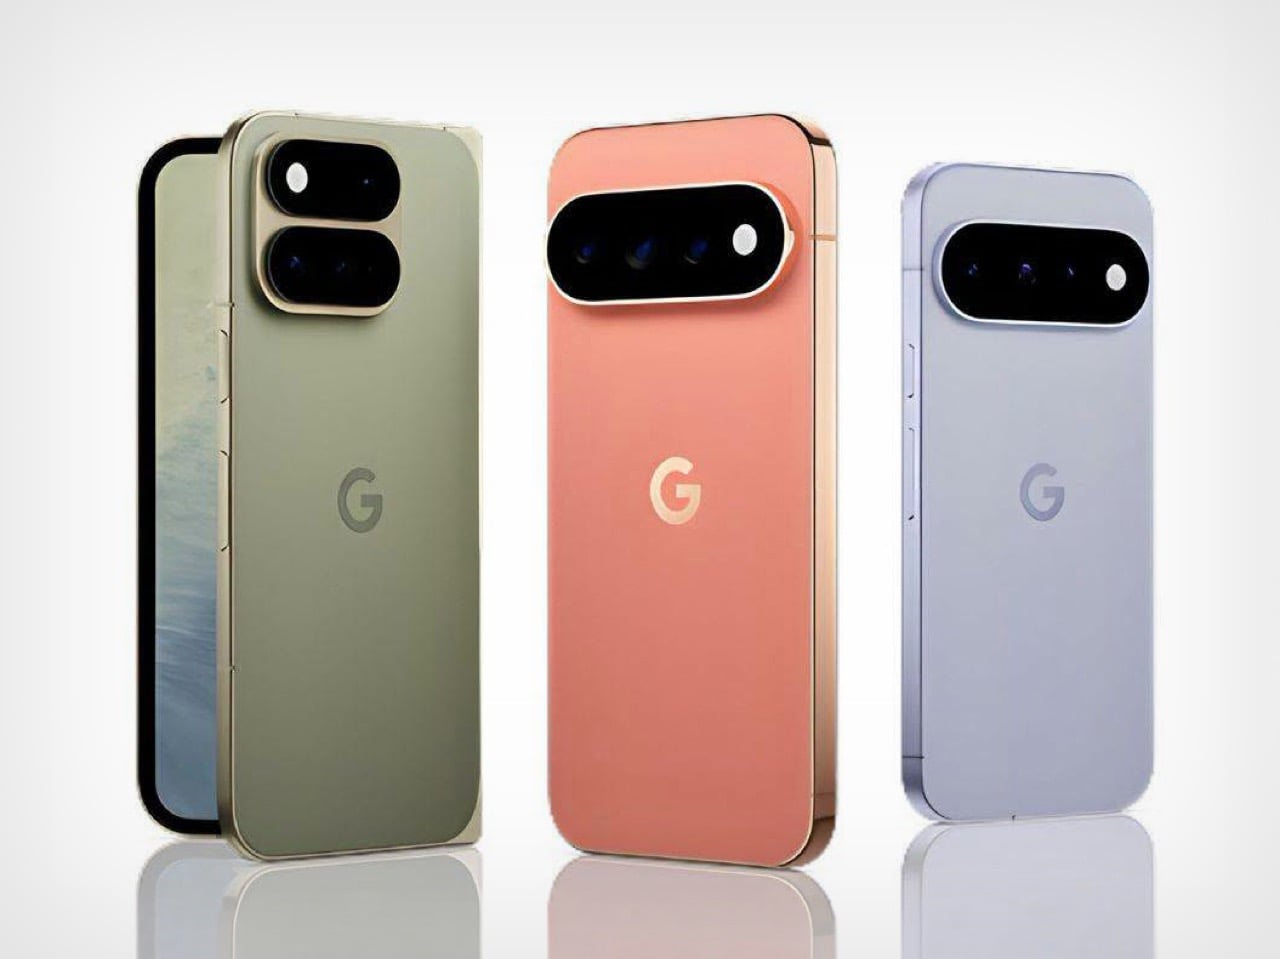
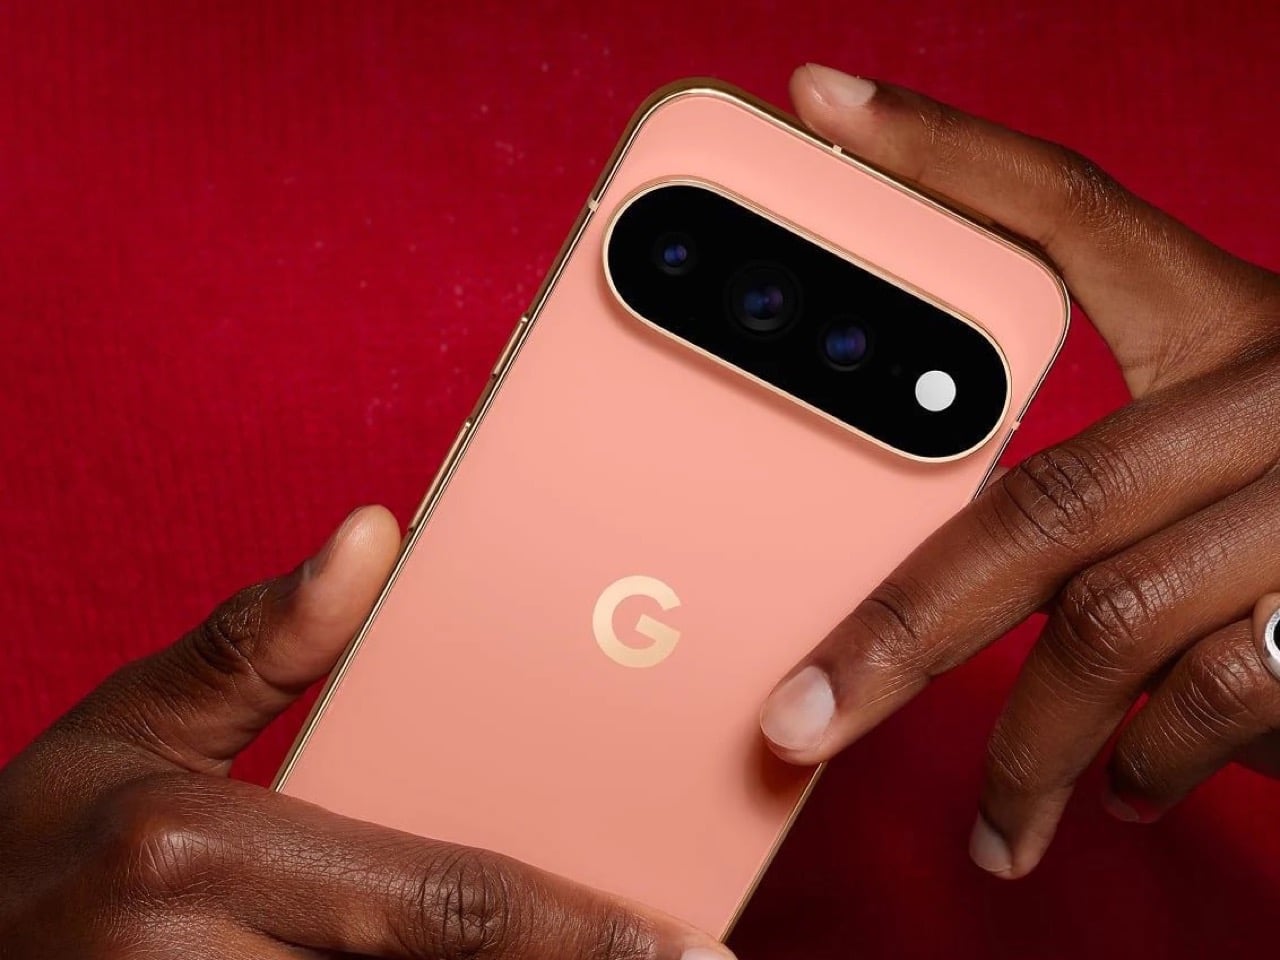
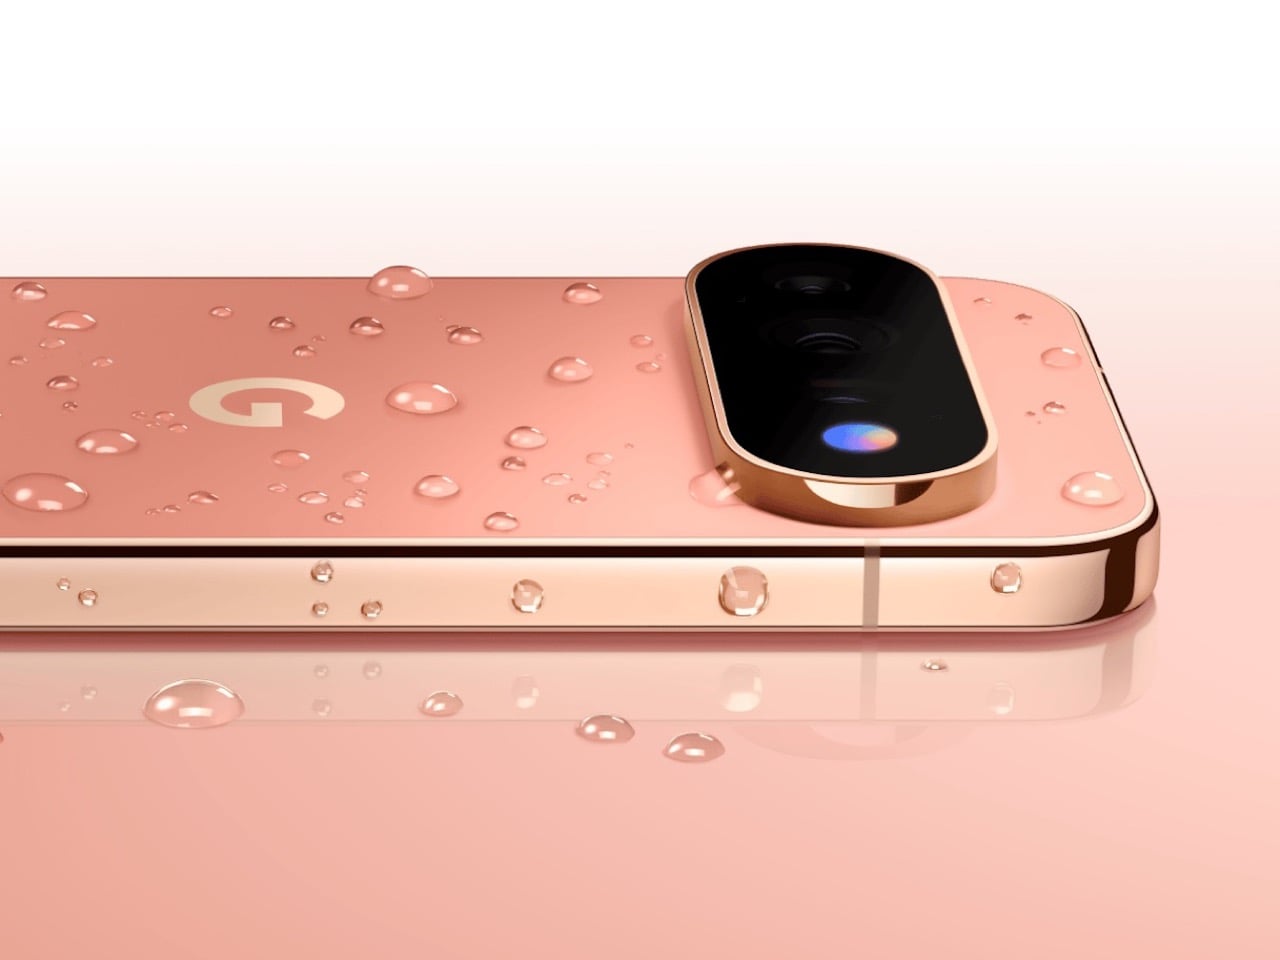
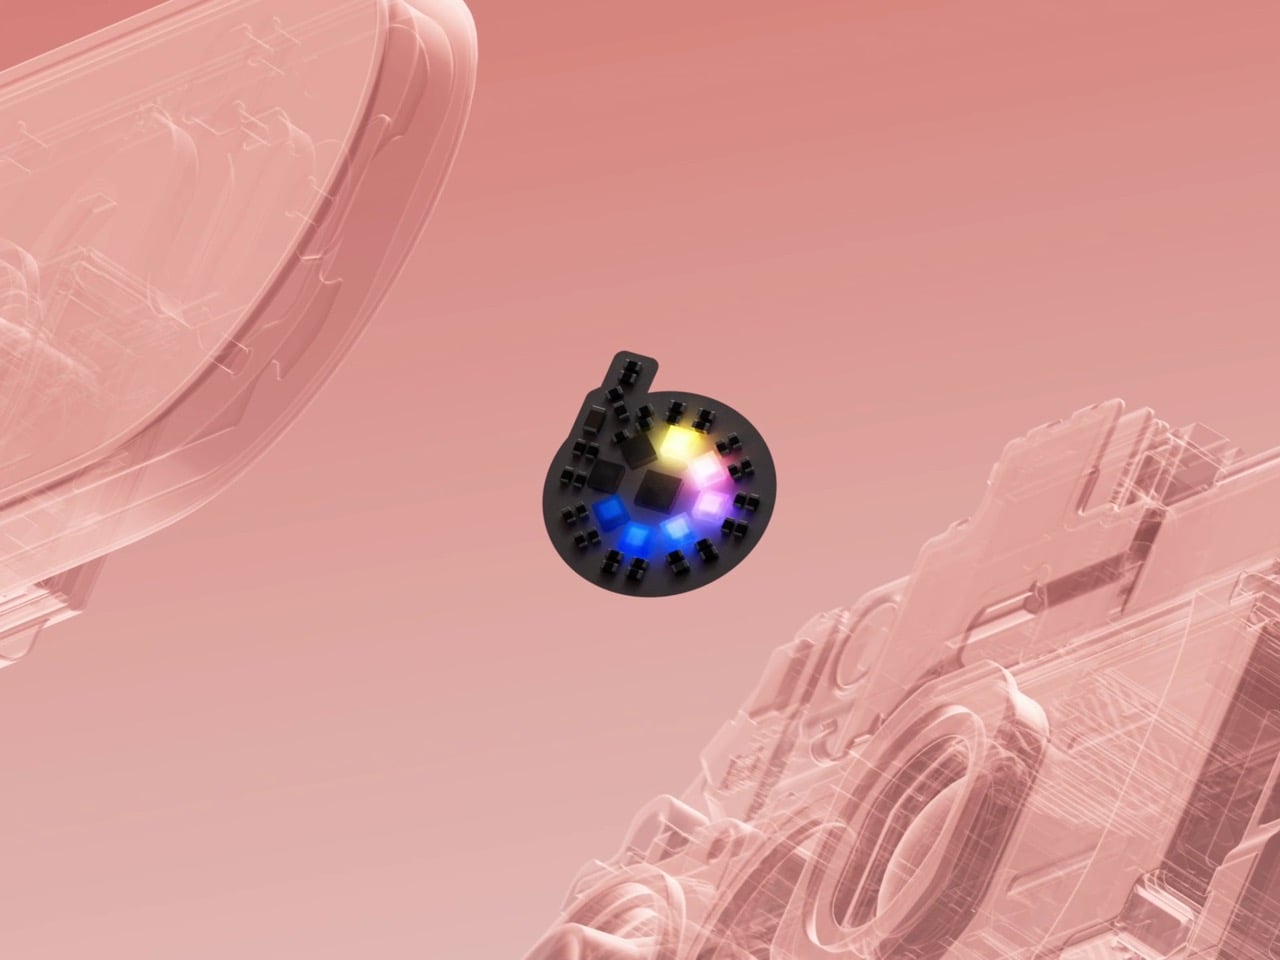
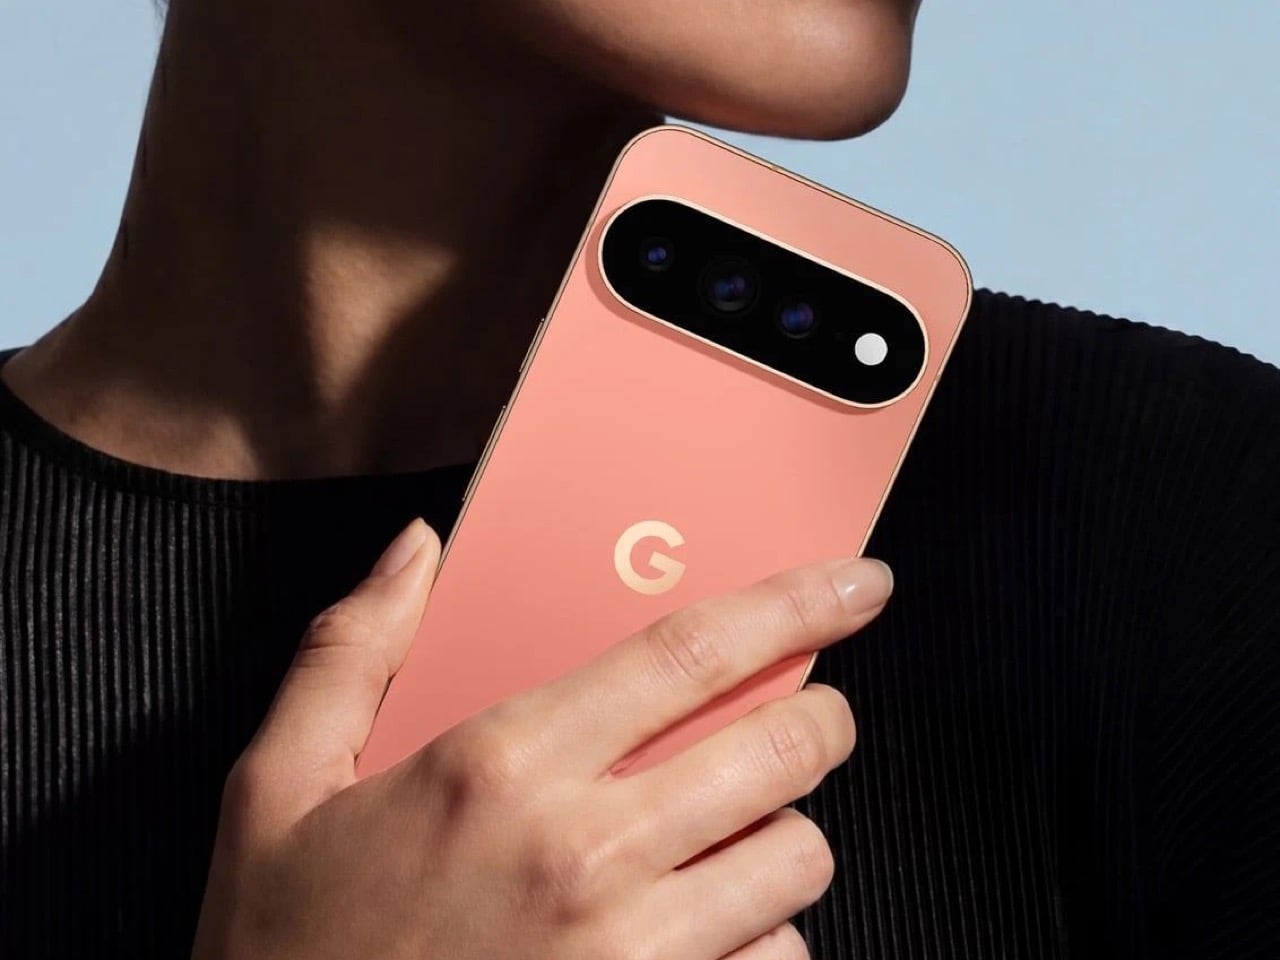
The Pixel 11 lineup arrived this week with a genuinely great redesign. The camera bar is 40 percent thinner, the glass runs edge to edge, and for the first time in a while a Pixel actually looks like it evolved instead of just got a new coat of paint. And then there’s HiLight, the one piece of new hardware Google actually wants you to talk about. A small LED cluster tucked into the corner of that same camera bar, ready to glow when Gemini is thinking or when someone you love is calling.
It is, in essence, Google finally admitting it missed the old Nexus notification LED and bringing it back. Five colors, a glow for Gemini, a glow for your favorite caller, and that’s the whole feature list on day one. Nothing to complain about here, except that Nothing exists. The London phone brand has spent years turning its own version of this idea into an actual playground, mini-games, custom widgets, an SDK anyone can build on. Google clearly has the engineering muscle to do something just as ambitious with HiLight down the line. It just chose not to, at least not yet.
Designer: Google
Before we get into that though, credit where it’s due. Hold a Pixel 11 next to a Pixel 10 and the difference is immediate, not the kind that only shows up in marketing photos. The bar sits almost flush now, and Google’s claim that it’s basically bumpless with a case on actually checks out in person. Under that glass, Tensor G6 lands on a 2nm node, Google’s first, promising 25 percent faster browsing, 15 percent quicker app launches, and on-device AI running up to 3.5 times faster while using less power. The Pixel 11 gets a new 48MP main sensor with 56 percent more light sensitivity and a telephoto stretching to 30x Super Zoom. This is a very complete phone before you even get to the Pro models.
The Pro and Pro XL push further with a 50MP main sensor, a redesigned 48MP telephoto, Portrait Mode at 5x, and 120x Pro Zoom, sitting under a 3,600-nit display that Google claims is twice as scratch resistant as last year’s. Titan M3 adds quantum-safe boot security on top. The Pixel 11 Pro Fold deserves its own mention here too. It shed almost 10 percent of its weight and a millimeter of thickness, down to 10.1mm closed, while Google claims triple the durability thanks to a redesigned gearless hinge. The crease is genuinely harder to spot than last year’s, and the whole thing folds flat enough to stop feeling like a novelty. If you told me a year ago Google would have the most convincing foldable in its own lineup, I would not have believed you.
Now, the part everyone will bring up regardless of how the rest of this goes: RAM. The Pro and Pro XL start at 12GB in their base 256GB configs, down from 16GB last year, and Google is blaming this on a supplier RAM shortage hitting the entire industry. Memory manufacturers have been shifting production capacity toward AI server chips, and consumer RAM and NAND prices have spiked hard enough this year that people are half-jokingly calling it RAMageddon. It is a real problem, and Google is far from the only phone maker feeling it. Storage doubling to 256GB as a base softens the blow a little, but a $100 price bump alongside a RAM cut is still a hard sell. Fair enough on the supply chain excuse. Less fair asking Pro buyers to pay more for less unless they climb a storage tier.
Back to HiLight, because it deserves the real estate. That LED cluster sits right where the temperature sensor used to live on older Pixels, which is a strange trade to make for something this limited. Google’s official pitch is that HiLight keeps you informed without the distraction of staring at a screen, which is a very polished way of saying there weren’t enough ideas to fill the space. Glowing when Gemini talks and flashing a color for favorite callers is a fine start, not an entire feature. Compare that to what’s happening across the pond. Nothing’s Glyph Matrix on the Phone (3) packs 489 individually lit LEDs into what functions as a tiny secondary screen, complete with an open SDK that lets anyone build their own widgets and games. People made a working ball maze. A tilt-controlled Magic 8 Ball. A contact dialer you can use without touching the main display. None of it is essential, but all of it is fun, and fun counts for something when you’re asking someone to pay a premium for a light.
Google clearly has the horsepower for something bigger here. Tensor G6 alone proves the company isn’t short on engineering muscle, and the camera bar redesign shows the industrial design team knows exactly what it’s doing right now. HiLight feels like the output of a team that had a great idea, then stopped one meeting short of making it good. I want to see where this goes in a year or two, because the foundation Google just built, the hardware, the placement, even the name, is genuinely solid. It just needs an actual reason to exist beyond telling you Gemini is thinking.

 Connexion